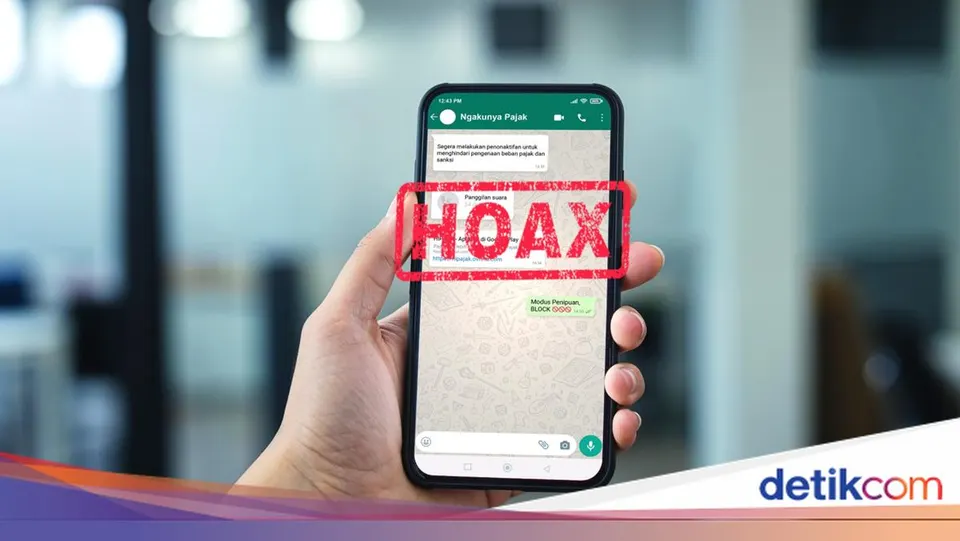
Menjelang periode libur Lebaran atau Idulfitri, PT Bank Rakyat Indonesia (Persero) Tbk (BRI) mengimbau masyarakat untuk meningkatkan kewaspadaan terhadap potensi kejahatan digital, khususnya modus penipuan yang memanfaatkan pengiriman file berformat .APK dari sumber tidak dikenal. Pelaku kejahatan siber terus memanfaatkan momen tingginya aktivitas transaksi masyarakat dengan mengirimkan pesan yang dirancang untuk memancing korban mengunduh berkas berbahaya, yang pada akhirnya dapat mengancam keamanan rekening perbankan serta data pribadi.
Modus penipuan berbasis file APK umumnya disebarkan melalui pesan singkat di aplikasi WhatsApp dengan narasi yang meyakinkan. Modus ini sempat viral pada akhir tahun 2022 saat pelaku berpura-pura menjadi kurir jasa pengiriman dan mengirimkan file bernama LIHAT Foto Paket dalam format APK hingga menguras saldo mobile banking korban. Seiring waktu, variasi dokumen palsu terus berkembang, mulai dari pengiriman Surat Undangan Pernikahan Digital, resi pengiriman paket, surat tilang elektronik seperti Surat Tilang-1.0.apk, hingga surat yang mengatasnamakan layanan perpajakan.
Lima Tahun Holding Ultra Mikro, PNM Perkuat Pembiayaan dan Pemberdayaan Keluarga Prasejahtera
Direktur Information Technology BRI Saladin Dharma Nugraha Effendi menjelaskan bahwa pola kejahatan digital ini terus berkembang. Ketika korban mengunduh dan memasang file APK tersebut, aplikasi ilegal itu menjadi pintu masuk bagi program berbahaya atau malware. Aplikasi dari sumber tidak terpercaya ini biasanya meminta izin akses pada perangkat yang kemudian disalahgunakan untuk memantau aktivitas pengguna, mencuri data, merusak sistem, hingga mengambil alih kendali ponsel tanpa disadari pemiliknya, sehingga membuka akses ke layanan keuangan yang tersimpan di perangkat.
Untuk meminimalkan risiko kejahatan digital, BRI menganjurkan masyarakat mengaktifkan fitur keamanan tambahan seperti Two-Factor Authentication (2FA) pada layanan digital. Apabila pengguna terlanjur memasang file APK yang mencurigakan, langkah awal yang harus segera dilakukan adalah mematikan koneksi data seluler dan Wi-Fi guna menghentikan transmisi data, lalu menghapus aplikasi tersebut. Pengguna juga dianjurkan segera mengubah username, PIN, dan password akun BRImo serta email yang terhubung, melakukan reset setelan pabrik pada perangkat, dan menghubungi Contact BRI di nomor 1500017 jika menemukan transaksi mencurigakan.
5 Tahun Holding Ultra Mikro, Sukses Dorong Jutaan UMKM Naik Kelas
Selain mewaspadai file APK berbahaya, masyarakat juga perlu berhati-hati terhadap perangkap digital lainnya, termasuk akun media sosial palsu di platform X atau Instagram yang kerap menyasar nasabah saat menyampaikan keluhan layanan. Modus penipuan juga sering memanfaatkan iming-iming saldo gratis, seperti kasus tautan palsu pembagian DANA Kaget yang direspons dompet digital DANA melalui kampanye #AwasJebakanBadman. Tautan DANA Kaget yang asli hanya berawalan https://link.dana.id/ dan wajib dibuka langsung di aplikasi DANA, bukan peramban web. Pengguna juga dapat memanfaatkan fitur DANA Protection untuk memeriksa keaslian tautan, mengecek nomor telepon atau akun media sosial, serta melaporkan indikasi penipuan langsung ke Kementerian Komunikasi dan Informatika Indonesia (Kominfo).





