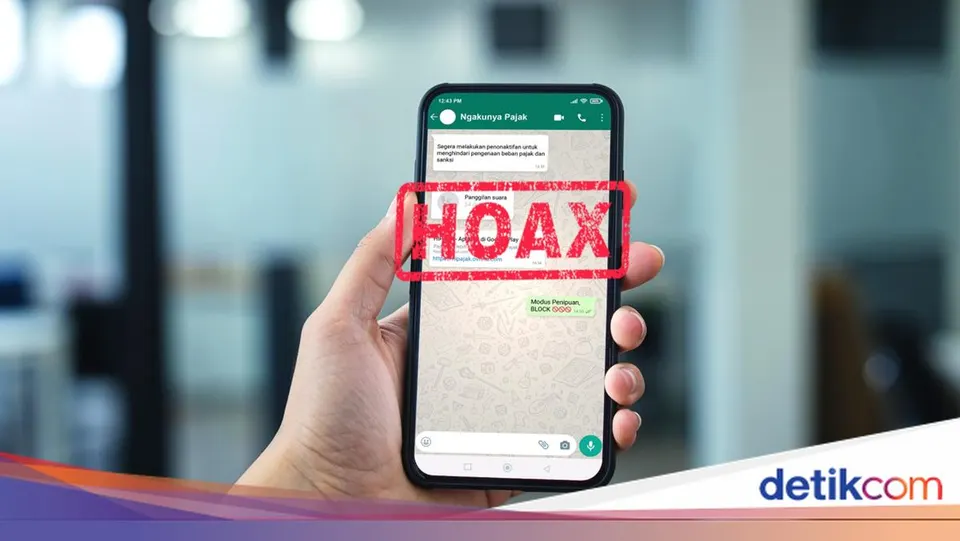
Peredaran pesan manipulatif di aplikasi WhatsApp kian marak menargetkan pengguna ponsel di Indonesia. Pelaku kejahatan siber memanfaatkan rekayasa sosial (social engineering) dengan menyamar sebagai pihak berwenang atau kerabat, lalu mengirimkan lampiran dokumen yang sebenarnya merupakan berkas aplikasi Android (.APK) berbahaya.
Berdasarkan data Otoritas Jasa Keuangan (OJK) melalui Indonesia Anti Scam Center (IASC) per 14 Januari 2026, tercatat 432.637 laporan pengaduan masyarakat terkait penipuan digital dengan 721.101 rekening bank terkait. Total kerugian yang ditimbulkan menembus Rp 9,1 triliun, di mana sektor perbankan menjadi target aduan terbanyak akibat serangan phishing, skimming, dan social engineering. Menghadapi ancaman ini, pemahaman atas alur kerja penipuan berkas APK menjadi benteng utama perlindungan data pribadi dan aset finansial.
Bagaimana Modus Penipuan File APK Beroperasi di WhatsApp?
Pelaku mengirimkan pesan WhatsApp dengan menyamar sebagai kurir paket, pengirim undangan pernikahan digital, petugas pajak, atau pemberitahuan tilang elektronik (ETLE) dari kepolisian. File yang dikirimkan sengaja diberi nama dokumen resmi seperti SuratTilang.apk atau UndanganDigital.apk.
Ortu Ungkap ABG di Jakbar Berkali-kali Dicabuli Kenalan di Medsos
Ketika penerima pesan mengunduh dan memasang (install) berkas tersebut, program jahat (malware) langsung aktif di latar belakang sistem ponsel. Malware ini akan meminta izin akses menyeluruh ke perangkat, termasuk izin membaca SMS dan notifikasi. Izin inilah yang kemudian dipakai pelaku untuk mencegat kode One-Time Password (OTP), meretas aplikasi perbankan, dan membobol saldo rekening tanpa disadari oleh korban.
Mengapa Korban Sering Terkecoh oleh Modus Ini?
Penipuan ini memanfaatkan kerentanan psikologis melalui teknik social engineering. Pelaku memicu rasa panik, penasaran, atau keterdesakan penerima pesan:
- Manipulasi surat tilang: Pesan mengeklaim korban tertangkap kamera ETLE Korlantas POLRI dan diwajibkan segera memeriksa surat konfirmasi agar tidak terkena denda.
- Manipulasi undangan pernikahan: Mengatasnamakan kerabat atau kenalan lama sehingga korban terdorong membuka lampiran karena alasan etika sosial.
- Pemberitahuan layanan pajak atau resi ekspedisi: Mengarahkan korban untuk mengecek berkas verifikasi pelaporan atau status paket yang tertahan.
Direktur Information Technology PT Bank Rakyat Indonesia (Persero) Tbk (BRI), Saladin Dharma Nugraha Effendi, menjelaskan bahwa pola kejahatan digital terus berkembang dan memanfaatkan kelengahan pengguna, terutama di periode sibuk seperti menjelang libur hari raya.
Komisi III Minta Kasus Peredaran Dolar Singapura Palsu Diusut Tuntas
Apa Langkah Penyelamatan Jika Terlanjur Mengunduh File APK Palsu?
Jika berkas APK terlanjur diunduh atau dipasang pada perangkat, lakukan tindakan mitigasi berikut secara berurutan:
- Putuskan koneksi internet: Segera matikan data seluler dan jaringan Wi-Fi untuk menghentikan transmisi data antara malware dan server pelaku.
- Hapus aplikasi mencurigakan: Copot pemasangan (uninstall) aplikasi tidak resmi yang baru saja diunduh.
- Ubah kredensial akun: Gunakan perangkat lain yang aman untuk segera mengganti username, PIN, dan kata sandi akun perbankan (seperti BRImo) serta email yang terhubung.
- Lakukan reset pabrik: Format ulang perangkat ke setelan pabrik (factory reset) guna memastikan tidak ada skrip jahat yang tertinggal di sistem operasi.
- Blokir pengirim dan lapor: Blokir nomor pengirim di WhatsApp dan hubungi pusat bantuan resmi bank, seperti Contact BRI di 1500017, atau aduan penipuan e-tilang di nomor 1500669.
Bagaimana Cara Membedakan Komunikasi Resmi dari Penipuan?
Lembaga resmi, instansi pemerintah, dan perbankan memiliki standar operasional yang baku dalam mendistribusikan informasi:
- Korlantas POLRI menerapkan sistem Electronic Traffic Law Enforcement (ETLE) Nasional dan tidak mengirimkan konfirmasi pelanggaran tilang dalam format file .APK lewat pesan instan pribadi.
- Aplikasi perbankan resmi hanya didistribusikan melalui toko aplikasi resmi (official app store) seperti Google Play Store dan Apple App Store.
- Situs web resmi lembaga keuangan selalu menggunakan protokol keamanan terenkripsi https://.
- Pengguna disarankan mengaktifkan fitur perlindungan ganda seperti Two-Factor Authentication (2FA) di seluruh akun penting serta tidak pernah membagikan PIN, password, atau kode OTP kepada siapa pun.





