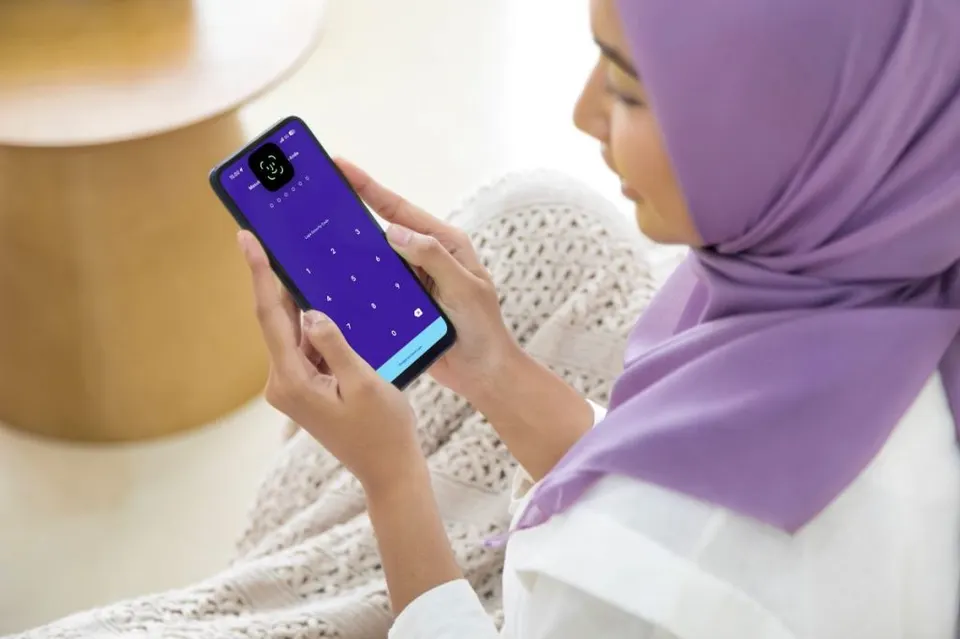
Indonesia Anti-Scam Centre (IASC) yang dibentuk Otoritas Jasa Keuangan (OJK) mencatat lebih dari 636.000 laporan penipuan sepanjang rentang November 2024 hingga akhir Juli 2026. Dari tindak lanjut laporan tersebut, lebih dari 600.000 rekening terkait penipuan telah diblokir. Angka ini mencerminkan tingginya ancaman rekayasa sosial dan penyebaran malware di ruang digital Indonesia.
Salah satu skema yang kerap berulang adalah pengiriman file berekstensi .APK melalui aplikasi pesan instan WhatsApp dengan dalih surat undangan digital.
Bagaimana Cara Kerja Modus Penipuan File APK Surat Undangan?
Pelaku menghubungi calon korban melalui pesan WhatsApp dengan narasi formal atau mendesak, mengatasnamakan instansi tertentu atau kerabat. Pesan tersebut melampirkan file dokumen palsu berformat .APK yang disamarkan sebagai surat undangan pernikahan, pemberitahuan pajak, atau resi pengiriman paket.
Ortu Ungkap ABG di Jakbar Berkali-kali Dicabuli Kenalan di Medsos
Direktur Information Technology PT Bank Rakyat Indonesia (Persero) Tbk (BRI), Saladin Dharma Nugraha Effendi, menjelaskan bahwa pola kejahatan digital terus berkembang. Ketika korban mengunduh dan memasang file tersebut di ponsel pintar, sistem akan menyuntikkan program berbahaya (malware). File dari sumber tidak tepercaya ini kemudian meminta berbagai izin akses perangkat (device permissions) yang memungkinkan pelaku memantau aktivitas layar, membobol sistem, hingga mengambil alih kendali perangkat tanpa disadari pemiliknya.
Apa Risiko Membuka File APK Palsu terhadap Akun Finansial?
Setelah izin akses diberikan, malware berpotensi mencuri data pribadi dan kredensial perbankan maupun dompet digital yang tersimpan di ponsel. Pelaku memanfaatkan akses ini untuk memantau pesan masuk (seperti SMS OTP) dan menyalahgunakan layanan keuangan digital korban untuk menguras saldo atau melakukan transaksi tanpa otorisasi.
Komisi III Minta Kasus Peredaran Dolar Singapura Palsu Diusut Tuntas
Bagaimana Langkah Pencegahan agar Tidak Menjadi Korban?
Untuk menghindari jebakan rekayasa sosial berbasis file APK di WhatsApp, terapkan langkah perlindungan berikut:
- Tolak Menginstal File dari Sumber Tidak Dikenal: Jangan pernah menekan atau menyetujui instalasi file berekstensi .APK yang dikirim lewat ruang percakapan WhatsApp. Undangan digital resmi umumnya berbasis tautan web (URL), bukan file instalasi aplikasi Android.
- Aktifkan Two-Factor Authentication (2FA): BRI menganjurkan pengguna untuk menyalakan fitur autentikasi dua faktor pada seluruh akses layanan digital guna memberikan proteksi berlapis di luar kata sandi biasa.
- Verifikasi Identitas Pengirim: Lakukan konfirmasi langsung melalui saluran resmi jika menerima pesan mencurigakan yang mengatasnamakan lembaga perpajakan, ekspedisi, maupun instansi perbankan.
Apa yang Harus Dilakukan Jika Terlanjur Mengunduh File APK Tersebut?
Jika Anda tidak sengaja mengunduh atau memasang file APK mencurigakan, segera ambil tindakan darurat secara berurutan:
- Putuskan Koneksi Internet: Matikan segera sambungan data seluler dan Wi-Fi untuk menghentikan pengiriman data oleh malware ke server pelaku.
- Hapus Aplikasi dan Reset Perangkat: Copot (uninstall) aplikasi yang baru saja terpasang. Lakukan reset setelan pabrik (factory reset) melalui menu pengaturan perangkat untuk memastikan seluruh sisa malware hilang sepenuhnya.
- Ubah Kredensial Akses: Ganti username, PIN, dan kata sandi pada akun perbankan digital seperti BRImo serta akun email utama yang terhubung dengan perangkat.
- Hubungi Layanan Bantuan Resmi: Jika mendeteksi mutasi atau aktivitas keuangan yang mencurigakan, nasabah BRI dapat segera melaporkannya ke Contact BRI di nomor resmi 1500017.





