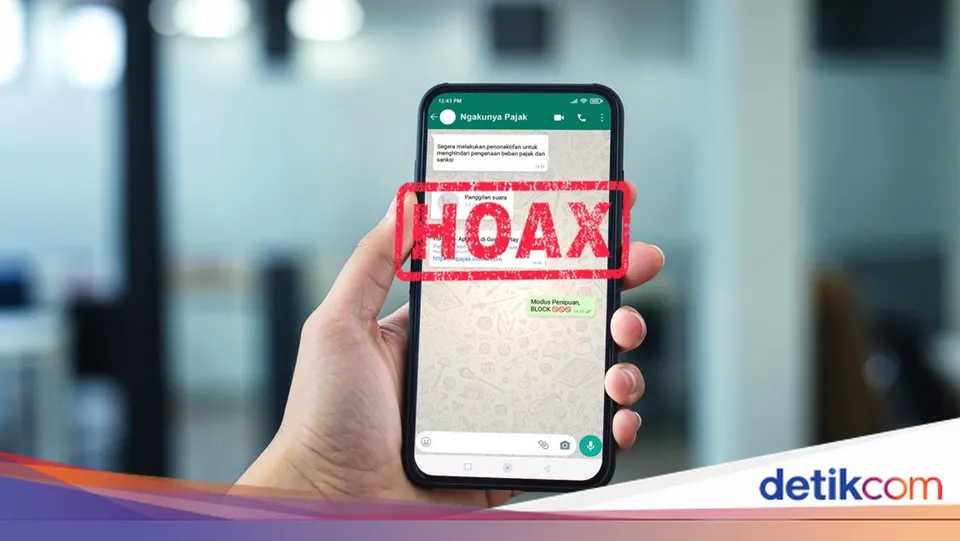
Penyebaran dokumen berbahaya dengan ekstensi .APK melalui aplikasi pesan instan menjadi salah satu ancaman rekayasa sosial paling berbahaya di Indonesia. PT Bank Rakyat Indonesia (Persero) Tbk (BRI) mengingatkan nasabah dan masyarakat luas untuk memperketat kewaspadaan terhadap kiriman berkas dari kontak tidak dikenal. Berkas ini kerap disamarkan sebagai undangan pernikahan digital, konfirmasi resi pengiriman kurir paket, hingga surat pemberitahuan layanan perpajakan.
Direktur Information Technology BRI, Saladin Dharma Nugraha Effendi, menjelaskan bahwa pola kejahatan digital terus berkembang secara dinamis. Pelaku memanfaatkan kelengahan target pada momen-momen tertentu, seperti menjelang libur Lebaran, untuk menyusupkan program jahat ke dalam gawai korban.
Cara Kerja Malware Berkedok Dokumen Penting
Penipuan ini biasanya dimulai dari percakapan WhatsApp yang dikirimkan oleh nomor asing dengan identitas palsu instansi tertentu. Pelaku menyertakan narasi persuasif agar penerima pesan terdorong untuk segera membuka lampiran file yang disediakan.
Ketika berkas .APK diunduh dan dipasang pada ponsel cerdas, program tersebut bekerja sebagai pintu masuk malware (perangkat lunak berbahaya). Malware yang terpasang dapat menjalankan berbagai aksi peretasan tanpa izin pengguna, antara lain:
Ortu Ungkap ABG di Jakbar Berkali-kali Dicabuli Kenalan di Medsos
- Membaca, mencegat, dan meneruskan pesan SMS atau notifikasi yang memuat data rahasia.
- Merusak serta memanipulasi sistem operasi perangkat.
- Mengambil alih kendali gawai dari jarak jauh.
- Mengumpulkan riwayat ketikan dan data sensitif nasabah.
Praktik ini menggabungkan teknik phishing dan social engineering (rekayasa sosial). Phishing bertujuan memancing korban agar menyerahkan kredensial penting seperti user ID, kata sandi, kode PIN, dan kode One-Time Password (OTP). Sementara itu, rekayasa sosial memanfaatkan psikologi korban dengan cara memicu rasa panik, membangun kepercayaan semu, atau menjanjikan keuntungan tertentu sehingga korban mengabaikan prosedur keamanan standar.
Skala Kerugian Akibat Kejahatan Phishing dan Social Engineering
Dampak finansial dari kebocoran data dan pembobolan rekening akibat kejahatan siber memiliki catatan statistik yang signifikan. Berdasarkan data Otoritas Jasa Keuangan (OJK) yang dihimpun melalui Indonesia Anti Scam Center (IASC) per 14 Januari 2026, total kerugian masyarakat akibat penipuan digital—termasuk di dalamnya rekayasa sosial—mencapai Rp 9,1 triliun.
Laporan tersebut mencatat sebanyak 432.637 pengaduan dengan 721.101 rekening bank yang terindikasi terkait tindak penipuan. Sebagai tindakan penanganan, sistem IASC telah melakukan pemblokiran terhadap 397.028 rekening.
Komisi III Minta Kasus Peredaran Dolar Singapura Palsu Diusut Tuntas
Catatan sebelumnya per 31 Juli 2024 mencatat ada 17.137 aduan terkait sektor perbankan, meliputi kasus pembobolan rekening dan rekayasa sosial. OJK juga telah memblokir 9.889 entitas ilegal sejak 2017 hingga Juli 2024, yang mencakup investasi tanpa izin dan pinjaman daring ilegal. Tingkat kerugian akibat phishing tidak hanya terjadi di ranah domestik; nasabah salah satu bank besar di Singapura bahkan pernah tercatat mengalami kerugian penipuan phishing hingga Rp 148,7 miliar.
Protokol Penyelamatan Saat Terlanjur Memasang File APK
Bagi pengguna yang tidak sengaja mengunduh atau memasang file .APK mencurigakan, langkah mitigasi cepat harus segera dilakukan untuk memutus akses malware sebelum saldo tabungan terkuras.
Berikut prosedur darurat yang dianjurkan oleh perbankan:
- Putuskan Sambungan Internet: Matikan seluruh koneksi data seluler dan jaringan Wi-Fi pada perangkat untuk menghentikan pengiriman data curian ke server pengendali milik pelaku.
- Hapus Aplikasi Berbahaya: Cari aplikasi asing yang baru saja terpasang melalui menu pengaturan aplikasi, lalu segera lakukan pencopotan pemasangan (uninstall).
- Ganti Kredensial Perbankan dan Email: Gunakan perangkat lain yang aman untuk mengubah nama pengguna (username), PIN, dan kata sandi aplikasi perbankan digital seperti BRImo, serta perbarui kata sandi akun email utama yang terhubung dengan akun bank.
- Lakukan Reset Setelan Pabrik: Kembalikan perangkat ke setelan pabrik (factory reset) lewat menu pengaturan sistem guna membersihkan sisa-sisa malware yang berakar di sistem operasi ponsel.
- Aktifkan Proteksi Dua Faktor (2FA): Pasang autentikasi dua faktor (Two-Factor Authentication) pada seluruh akun penting untuk menambah lapisan verifikasi.
- Blokir dan Laporkan: Blokir nomor telepon pengirim pesan penipuan. Apabila menemukan mutasi transaksi mencurigakan, nasabah BRI dapat segera menghubungi layanan Contact BRI resmi di nomor 1500017.





