Pesan singkat masuk melalui aplikasi pesan instan dengan pemberitahuan pengiriman paket yang tertunda, disertai lampiran file yang diklaim sebagai resi atau foto paket kiriman. Bagi masyarakat yang kerap berbelanja daring, pesan semacam ini sekilas tampak wajar. Namun, di balik file yang disamarkan sebagai dokumen tersebut, tersembunyi program jahat Application Package Kit (APK) yang siap melumpuhkan kendali gawai dan menguras rekening perbankan dalam hitungan menit.
Otoritas Jasa Keuangan (OJK) bersama pelaku industri teknologi dan perbankan terus memperkuat peringatan OJK modus penipuan phising link file APK kurir ekspedisi palsu. Kejahatan siber di sektor finansial kini mengalami pergeseran taktik yang signifikan. Pelaku kejahatan tidak lagi memprioritaskan peretasan langsung terhadap sistem pertahanan perbankan yang berlapis, melainkan menyasar titik paling rentan, yakni kelengahan nasabah melalui manipulasi psikologis atau rekayasa sosial (social engineering).
Pergeseran Taktik Kejahatan Siber Menargetkan Kelengahan Nasabah
Transformasi layanan perbankan ke ranah digital memberikan kemudahan transaksi tanpa batas, namun di sisi lain memperluas bidang sasaran bagi para pelaku penipuan daring. Kepala Eksekutif Pengawas Perbankan OJK Dian Ediana Rae menegaskan bahwa pesatnya akselerasi digitalisasi perbankan membawa konsekuensi logis berupa peningkatan risiko serangan siber serta pola kecurangan (fraud) yang semakin kompleks. Perubahan lanskap ancaman ini menuntut perhatian ekstra dari seluruh ekosistem keuangan nasional.
Pelaku kejahatan siber saat ini semakin jarang menyerang infrastruktur inti perbankan secara terbuka. Mereka menyadari bahwa sistem keamanan perbankan terus diperbarui dengan standar proteksi tingkat tinggi. Oleh sebab itu, fokus serangan dialihkan kepada para pengguna layanan perbankan elektronik yang kerap kurang mewaspadai berbagai bentuk penipuan digital manipulatif.
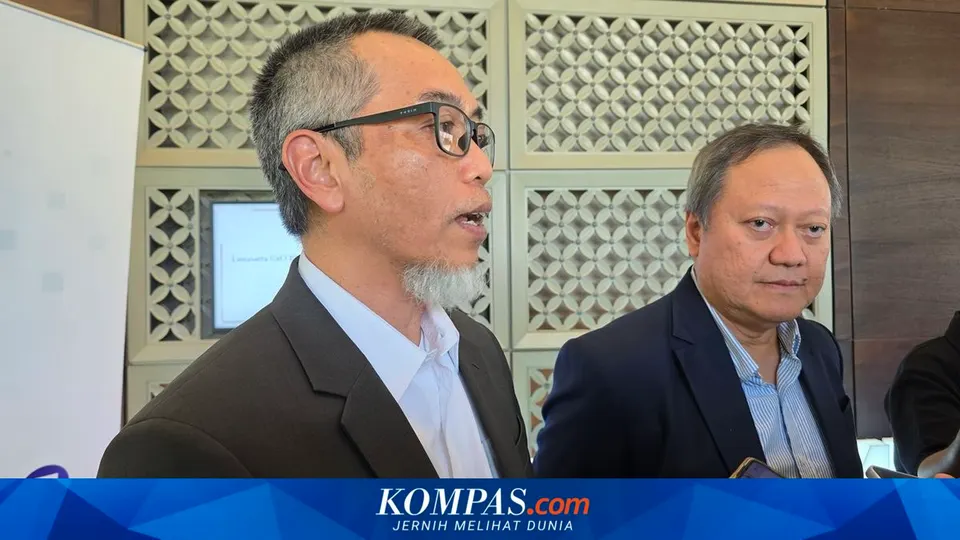
Presiden Direktur dan CEO Lintasarta Armand Hermawan memaparkan bahwa salah satu ancaman utama yang mendominasi saat ini adalah pengambilalihan akun atau account take over (ATO). Modus ini berlangsung secara senyap di mana pelaku berhasil merebut kendali otorisasi akun nasabah tanpa disadari oleh korban. Nasabah tidak merasa kehilangan akses secara fisik pada awalnya, tetapi hak otorisasi transaksinya telah berpindah tangan sepenuhnya kepada pihak penipu.
Untuk melancarkan aksi pengambilalihan akun tersebut, pelaku mengombinasikan pencurian data pribadi, pembobolan kode sandi sekali pakai (One-Time Password/OTP), serta rekayasa psikologis. Korban digiring sedemikian rupa hingga secara sukarela memberikan akses kritis atau mengunduh program berbahaya yang membuka celah keamanan pada perangkat mereka.
Anatomi Penipuan File APK Berkedok Dokumen Ekspedisi dan Kurir
Skema manipulasi dengan kedok layanan logistik atau ekspedisi menjadi salah satu metode rekayasa sosial yang paling sering ditemukan. Pelaku umumnya menyamar sebagai pihak kurir atau perwakilan bank dengan mengirimkan pesan palsu melalui saluran komunikasi populer seperti WhatsApp, SMS, surat elektronik (email), hingga fitur percakapan di platform e-commerce dan media sosial.
Isi pesan dirancang untuk memicu kepanikan atau rasa penasaran korban, misalnya mengabarkan adanya paket rusak, alamat pengiriman yang tidak lengkap, atau konfirmasi tagihan barang. Pelaku kemudian melampirkan file berbahaya berformat APK yang dinamai seolah-olah merupakan dokumen PDF resmi, bukti resi pengiriman, maupun foto barang.
Ortu Ungkap ABG di Jakbar Berkali-kali Dicabuli Kenalan di Medsos
Trik visual ini kerap mengecoh masyarakat awam yang mengira file tersebut aman untuk dibuka. Begitu korban mengeklik dan memasang (install) aplikasi tiruan tersebut pada ponsel pintar berbasis Android, program jahat langsung meminta izin akses tingkat tinggi (accessibility permissions). Melalui izin inilah pelaku kejahatan memperoleh kontrol jarak jauh atas gawai korban.
Setelah aplikasi berbahaya terpasang, pelaku dapat memantau aktivitas layar, mencegat notifikasi SMS masuk, menyalin penekanan tombol, dan mencuri kredensial perbankan nasabah. Pelaku kemudian mengarahkan atau menunggu korban mengakses aplikasi mobile banking, merekam data log masuk, menyadap kode OTP yang dikirimkan bank via SMS, lalu menguras seluruh saldo rekening nasabah tanpa hambatan otorisasi.
Pemanfaatan BTS Palsu dan Jebakan Tautan Phising SMS
Selain distribusi file APK lewat aplikasi perpesanan instan, modus penipuan phising perbankan juga memanfaatkan teknologi perangkat keras nirkabel ilegal. OJK mengingatkan masyarakat mengenai modus pengiriman pesan singkat SMS penipuan yang memanfaatkan stasiun pemancar palsu atau Base Transceiver Station (BTS) tiruan.
Melalui pengoperasian BTS palsu portabel, sindikat penipuan dapat memancarkan sinyal SMS massal ke ponsel yang berada di radius jangkauannya tanpa melalui jaringan resmi operator telekomunikasi. Dampaknya, pesan teks yang diterima korban tampak sangat meyakinkan karena menggunakan identitas pengirim (sender ID) resmi yang meniru nama operator seluler atau institusi perbankan ternama.
SMS jebakan dari BTS palsu tersebut memuat tautan phising yang mengarahkan korban ke situs web tiruan dengan tampilan identik dengan portal resmi perbankan. Berdasarkan edukasi OJK melalui kanal resmi @kontak157, tautan phising tersebut dirancang khusus untuk memancing korban memasukkan informasi rahasia, seperti nomor kartu kredit, masa berlaku kartu, kode Card Verification Value (CVV), hingga kode OTP. Penguasaan data sensitif ini memungkinkan pelaku membobol akun transaksi nasabah seketika.
Data Kerugian Finansial dan Skala Penanganan Penipuan Siber
Kerugian materiil yang ditimbulkan oleh sindikat penipuan berbasis rekayasa sosial dan phising telah mencapai skala yang mengkhawatirkan di tingkat nasional maupun internasional. Catatan data OJK yang dihimpun dari Indonesia Anti Scam Center (IASC) per 14 Januari 2026 menunjukkan akumulasi 432.637 laporan pengaduan masyarakat terkait penipuan finansial digital.
Laporan aduan tersebut terhubung dengan 721.101 rekening bank yang terindikasi kuat digunakan dalam aktivitas penipuan, termasuk modus social engineering. Total kerugian finansial yang dialami masyarakat berdasarkan data IASC mencapai Rp 9,1 triliun. Sebagai langkah mitigasi dan pemulihan, sistem terpadu IASC telah memblokir sebanyak 397.028 rekening bank penipu untuk mencegah perputaran dana hasil kejahatan lebih lanjut.
Komisi III Minta Kasus Peredaran Dolar Singapura Palsu Diusut Tuntas
Tren kejahatan finansial ini menunjukkan eskalasi berkelanjutan. Rekam data historis OJK mencatat bahwa hingga 31 Juli 2024, terdapat 17.137 aduan masyarakat yang berkaitan langsung dengan permasalahan perbankan, termasuk kasus pembobolan rekening dan rekayasa sosial. Di samping penindakan rekening perbankan, OJK tercatat telah memblokir 9.889 entitas ilegal, yang mencakup penyedia investasi tanpa izin serta pinjaman daring ilegal sepanjang periode 2017 hingga Juli 2024.
Kerentanan terhadap manipulasi phising juga bukan masalah yang terbatas pada satu kawasan saja. Dampak kerugian transaksi phising dapat menimpa nasabah dalam skala masif, sebagaimana catatan kasus pada nasabah salah satu bank raksasa di Singapura yang mengalami kerugian hingga Rp 148,7 miliar akibat jeratan sindikat phising.
Penguatan Infrastruktur dan Kolaborasi Keamanan Ekosistem Perbankan
Menghadapi serangan siber yang terus bermutasi, ketahanan sektor keuangan memerlukan kolaborasi terpadu antara regulator, penyedia infrastruktur teknologi informasi, serta asosiasi perbankan. Salah satu langkah strategis yang dijalankan adalah sinergi antara Lintasarta dan Asosiasi Bank Pembangunan Daerah (Asbanda) dalam memperkuat digitalisasi perbankan daerah.
Kerja sama infrastruktur tersebut berfokus pada integrasi konektivitas berkecepatan tinggi, penyediaan layanan komputasi awan (cloud), penerapan sistem keamanan siber yang komprehensif, hingga adopsi kecerdasan buatan (artificial intelligence/AI) guna mendeteksi transaksi mencurigakan secara otomatis. Kolaborasi ini dirancang untuk memastikan perbankan memiliki sistem deteksi dini terhadap ancaman pengambilalihan akun dan manipulasi digital lainnya.
Kendati demikian, penguatan teknologi di sisi penyedia layanan keuangan tidak akan bekerja optimal tanpa diimbangi kewaspadaan aktif dari nasabah. Mengingat rekayasa sosial membidik faktor manusia sebagai pintu masuk pembobolan, pemahaman mengenai karakteristik penipuan digital menjadi benteng pertahanan utama.
Protokol Verifikasi dan Kewaspadaan Menghadapi Pesan Mencurigakan
Masyarakat diimbau untuk selalu menerapkan prinsip kehati-hatian ekstra saat menerima pesan yang mengatasnamakan pihak ekspedisi, kurir pengiriman paket, ataupun institusi perbankan. OJK menekankan sejumlah langkah pencegahan mendasar yang wajib dipatuhi oleh setiap pengguna layanan digital:
- Hindari Mengunduh dan Memasang File dari Sumber Tidak Dikenal: Jangan pernah mengeklik, mengunduh, atau memasang file berekstensi .apk yang dikirimkan melalui pesan WhatsApp, Telegram, email, atau SMS, meskipun file tersebut menggunakan ikon atau nama dokumen PDF/gambar.
- Verifikasi Saluran Unduhan Aplikasi: Aplikasi perbankan resmi dan aplikasi penunjang layanan ekspedisi hanya tersedia dan aman diunduh melalui toko aplikasi resmi (official app store) seperti Google Play Store atau Apple App Store. Perbankan tidak pernah mendistribusikan pembaruan aplikasi lewat tautan pesan instan.
- Periksa Keabsahan Alamat Situs Web (URL): Sebelum memasukkan data apa pun di peramban, pastikan alamat situs web menggunakan protokol pengamanan resmi https:// dan memiliki domain yang benar. Hindari mengeklik tautan singkat yang mencurigakan yang diterima dari pesan teks.
- Jaga Kerahasiaan Kredensial Pribadi: Jangan pernah membagikan nama pengguna, kata sandi, PIN, nomor kartu, kode CVV, maupun kode OTP kepada pihak mana pun. Petugas bank maupun kurir ekspedisi resmi tidak memiliki wewenang untuk meminta data otorisasi rahasia nasabah.
- Konfirmasi Status Paket Secara Mandiri: Jika menerima pesan mengenai kendala pengiriman paket, lakukan pemeriksaan status resi langsung melalui aplikasi e-commerce tempat berbelanja atau situs resmi perusahaan ekspedisi terkait, bukan melalui nomor kontak yang mengirimkan pesan mencurigakan.
Tindakan Tanggap Darurat Saat Terlanjur Mengunduh File APK Berbahaya
Bagi nasabah yang tanpa sengaja telah mengeklik atau memasang file APK mencurigakan pada perangkatnya, tindakan cepat sangat diperlukan untuk memutus akses peretas sebelum transaksi pengurasan saldo terjadi:
- Putuskan Koneksi Internet Segera: Matikan koneksi data seluler dan jaringan Wi-Fi, atau aktifkan mode pesawat (airplane mode) untuk memutus komunikasi antara program jahat di perangkat dengan peladen (server) milik peretas.
- Hubungi Layanan Call Center Resmi Bank: Segera hubungi pusat panggilan resmi bank penerbit rekening melalui saluran telepon resmi untuk meminta pemblokiran sementara akun mobile banking, kartu debit, dan kartu kredit yang terhubung pada perangkat.
- Hapus Aplikasi Mencurigakan dan Bersihkan Perangkat: Lakukan pencopotan (uninstall) aplikasi asing yang baru saja terpasang melalui menu pengaturan aplikasi. Jika kendali perangkat terasa tidak responsif, lakukan pencadangan data penting dan lakukan setel ulang ke pengaturan pabrik (factory reset).
- Ubah Kredensial dari Perangkat yang Aman: Setelah rekening diamankan, ganti seluruh kata sandi akun perbankan, email utama, dan layanan perpesanan menggunakan perangkat lain yang steril dari program jahat.
- Laporkan Insiden ke Regulator: Laporkan kasus penipuan, nomor telepon pelaku, serta nomor rekening penampung dana ke portal Indonesia Anti Scam Center (IASC) atau kanal kontak resmi OJK di kontak 157 agar rekening pelaku dapat segera ditindak dan diblokir secara terpusat.





