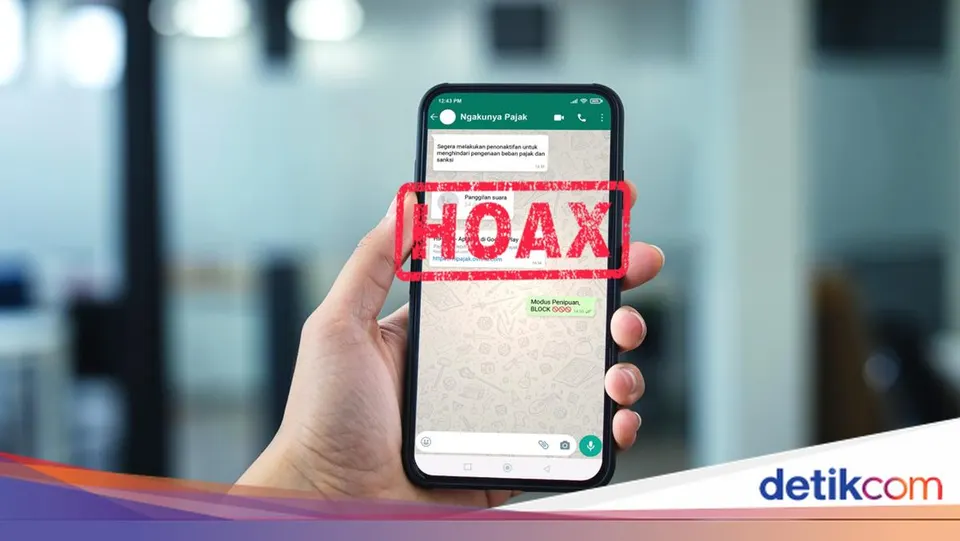
PT Bank Rakyat Indonesia (Persero) Tbk (BRI) mengingatkan masyarakat untuk meningkatkan kewaspadaan terhadap kejahatan digital berbasis pengiriman file dari sumber tidak dikenal. Modus kejahatan siber ini memanfaatkan pesan singkat guna menyusupkan program berbahaya yang berpotensi membobol rekening nasabah, khususnya menjelang periode libur Lebaran.
Pelaku penipuan umumnya melancarkan aksinya melalui pesan WhatsApp dengan berpura-pura berasal dari instansi atau pihak tertentu. Pesan tersebut disusun memakai narasi meyakinkan serta melampirkan file dengan ekstensi .APK. Dokumen palsu tersebut kerap disamarkan dalam bentuk undangan digital, surat pemberitahuan layanan perpajakan, resi pengiriman paket, maupun format dokumen penting lainnya.
Bahaya Pemasangan File APK Ilegal di Ponsel
Direktur Information Technology BRI, Saladin Dharma Nugraha Effendi, menjelaskan bahwa pola kejahatan digital terus berkembang dari waktu ke waktu. Ketika korban terpancing untuk mengunduh dan memasang file .APK tersebut, aplikasi bodong itu langsung menjadi pintu masuk bagi perangkat perusak (malware).
Ortu Ungkap ABG di Jakbar Berkali-kali Dicabuli Kenalan di Medsos
Setelah terpasang di ponsel, aplikasi dari sumber tidak tepercaya tersebut akan meminta berbagai izin akses sistem. Hak akses inilah yang kemudian disalahgunakan pelaku kejahatan digital untuk memantau aktivitas pengguna, mencuri data sensitif, merusak sistem, hingga mengambil alih kendali perangkat tanpa disadari pemiliknya guna menyalahgunakan akses layanan keuangan yang tersimpan.
Langkah Antisipasi dan Panduan Penanganan Darurat
Guna menghindari risiko pembobolan rekening, nasabah diimbau secara tegas untuk tidak mengklik tautan, mengunduh, maupun menginstal aplikasi dari sumber yang tidak resmi. Selain itu, masyarakat diminta tidak meneruskan (forward) pesan atau dokumen mencurigakan tersebut kepada orang lain serta mengaktifkan fitur autentikasi dua faktor (Two-Factor Authentication/2FA) pada akun layanan digital.
Komisi III Minta Kasus Peredaran Dolar Singapura Palsu Diusut Tuntas
Bagi pengguna yang telanjur mengunduh atau memasang file .APK mencurigakan, penanganan cepat perlu segera dilakukan melalui beberapa tahapan berikut:
- Segera putuskan koneksi data seluler dan jaringan Wi-Fi pada ponsel.
- Cari dan hapus (uninstall) aplikasi mencurigakan yang baru saja terpasang.
- Ganti secara berkala username, PIN, dan password pada aplikasi perbankan digital seperti BRImo beserta akun email yang tertaut.
- Lakukan reset setelan pabrik (factory reset) pada perangkat untuk memastikan ponsel benar-benar bersih dari kendali pihak luar.
- Blokir nomor pengirim pesan penipuan dan segera hubungi Contact BRI di nomor 1500017 apabila mendeteksi aktivitas mencurigakan pada rekening.





