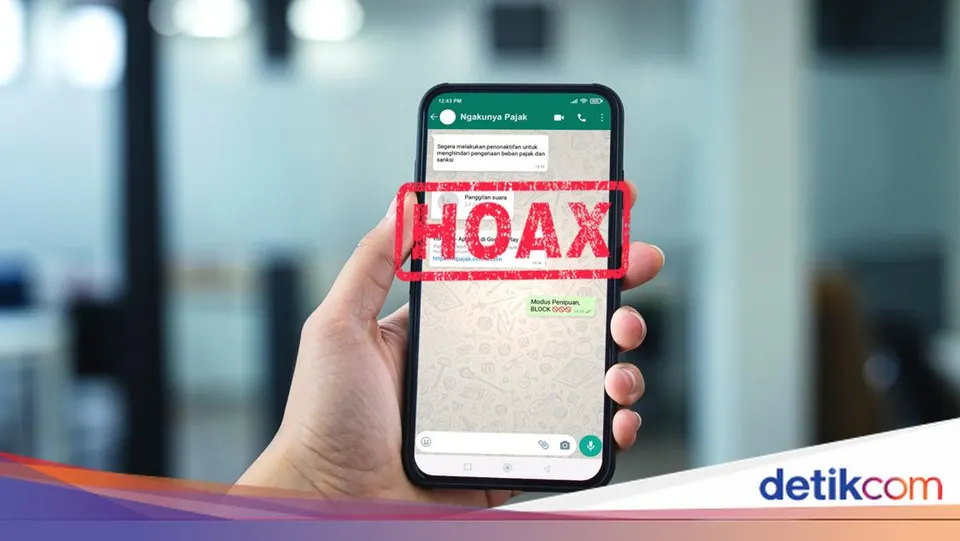
Peredaran pesan manipulatif yang menyematkan dokumen aplikasi berbahaya (.APK) terus mengancam keamanan data perbankan masyarakat. Salah satu bentuk rekayasa sosial yang kerap ditemukan adalah pengiriman pesan undangan pernikahan digital melalui aplikasi pesan instan WhatsApp, yang sebenarnya berisi program jahat (malware) untuk mengambil alih kendali perangkat korban.
Pelaku penipuan menyamarkan dokumen berbahaya tersebut dalam berbagai kedok informasi penting, mulai dari undangan pernikahan digital, surat pemberitahuan pajak, hingga resi pengiriman paket ekspedisi. Ketika penerima pesan mengunduh dan memasang berkas berformat .APK tersebut, malware akan meminta izin akses sistem di ponsel cerdas. Setelah izin diberikan, program ini dapat mencuri data pribadi, menyadap One-Time Password (OTP) atau SMS verifikasi, hingga merusak sistem dan membobol saldo perbankan digital tanpa disadari pemilik rekening.
Lonjakan modus kejahatan digital berbasis manipulasi tautan dan file berbahaya ini kerap mencapai puncaknya pada periode perputaran dana tinggi, seperti menjelang dan saat pencairan Tunjangan Hari Raya (THR) serta masa libur panjang. Modus phising dan smishing tersebut memancing korban memasukkan kredensial rahasia seperti username, kata sandi, dan OTP SMS. Sebagian operasi kejahatan bahkan memanfaatkan metode teknis lanjutan seperti pemancar BTS palsu untuk menyebarkan pesan jebakan.
Ortu Ungkap ABG di Jakbar Berkali-kali Dicabuli Kenalan di Medsos
Langkah Antisipasi dan Pencegahan Pembobolan Rekening
Untuk menangkal ancaman kejahatan siber ini, berbagai lembaga sektor keuangan dan perbankan, termasuk PT Bank Rakyat Indonesia (Persero) Tbk (BRI) dan penyedia identitas digital, mengimbau masyarakat memperketat perlindungan perangkat. Edukasi perlindungan konsumen juga didorong melalui inisiatif kolaboratif seperti Gerakan Bersama Edukasi Perlindungan Konsumen (GEBER PK) yang melibatkan Bank Indonesia bersama pelaku industri keuangan digital.
Upaya pencegahan mandiri yang perlu diterapkan meliputi:
Komisi III Minta Kasus Peredaran Dolar Singapura Palsu Diusut Tuntas
- Mengabaikan pesan dari nomor tidak dikenal yang melampirkan berkas berekstensi .APK atau tautan mencurigakan (#JanganAsalKlik).
- Mengaktifkan fitur Two-Factor Authentication (2FA) pada setiap akses akun finansial dan surel.
- Menjaga kerahasiaan identitas biometrik dan data sensitif seperti nomor PIN, kata sandi, serta kode OTP.
- Menghindari kontak layanan pelanggan palsu yang sering disebarkan pelaku pada kolom komentar media sosial atau hasil pencarian internet untuk memancing penyerahan data rekening.
Tindakan Darurat Saat Terlanjur Memasang File APK
Bagi pengguna yang telanjur mengunduh atau menginstal file .APK mencurigakan, langkah mitigasi cepat harus segera dilakukan guna meminimalkan risiko kerugian:
- Matikan seluruh koneksi internet, baik data seluler maupun jaringan Wi-Fi, untuk memutus komunikasi malware dengan server pengendali pelaku.
- Hapus (uninstall) aplikasi mencurigakan yang baru saja terpasang pada menu pengaturan perangkat.
- Ganti secara berkala kredensial akun perbankan digital (seperti username, PIN, dan password aplikasi perbankan) serta kata sandi email yang terhubung melalui perangkat lain yang aman.
- Lakukan pengaturan ulang ke setelan pabrik (factory reset) pada perangkat ponsel jika sistem dicurigai telah terinfeksi sepenuhnya.
- Hubungi pusat panggilan resmi perbankan terkait, seperti Contact BRI di nomor 1500017 bagi nasabah BRI, untuk meminta pemblokiran rekening atau penanganan proteksi transaksi lebih lanjut.





